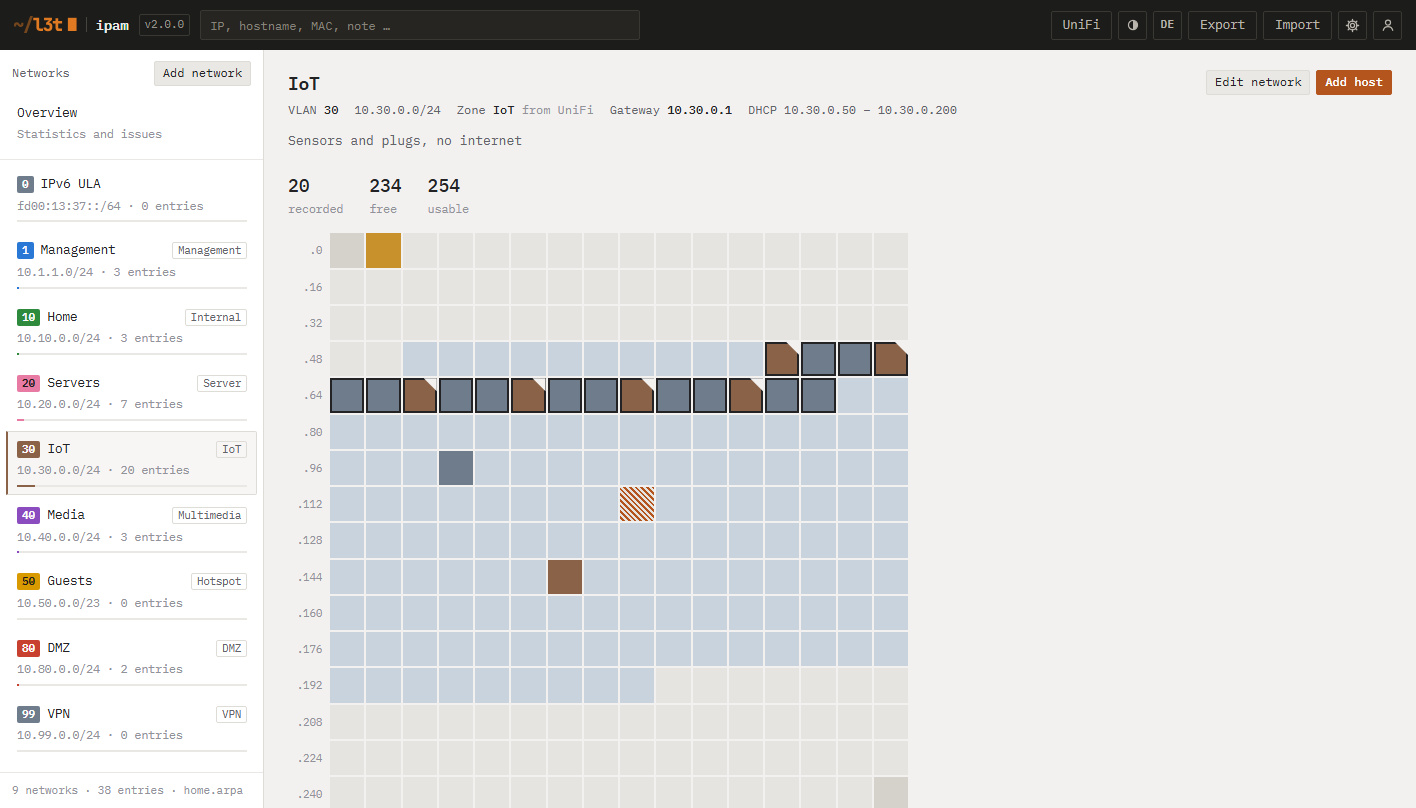
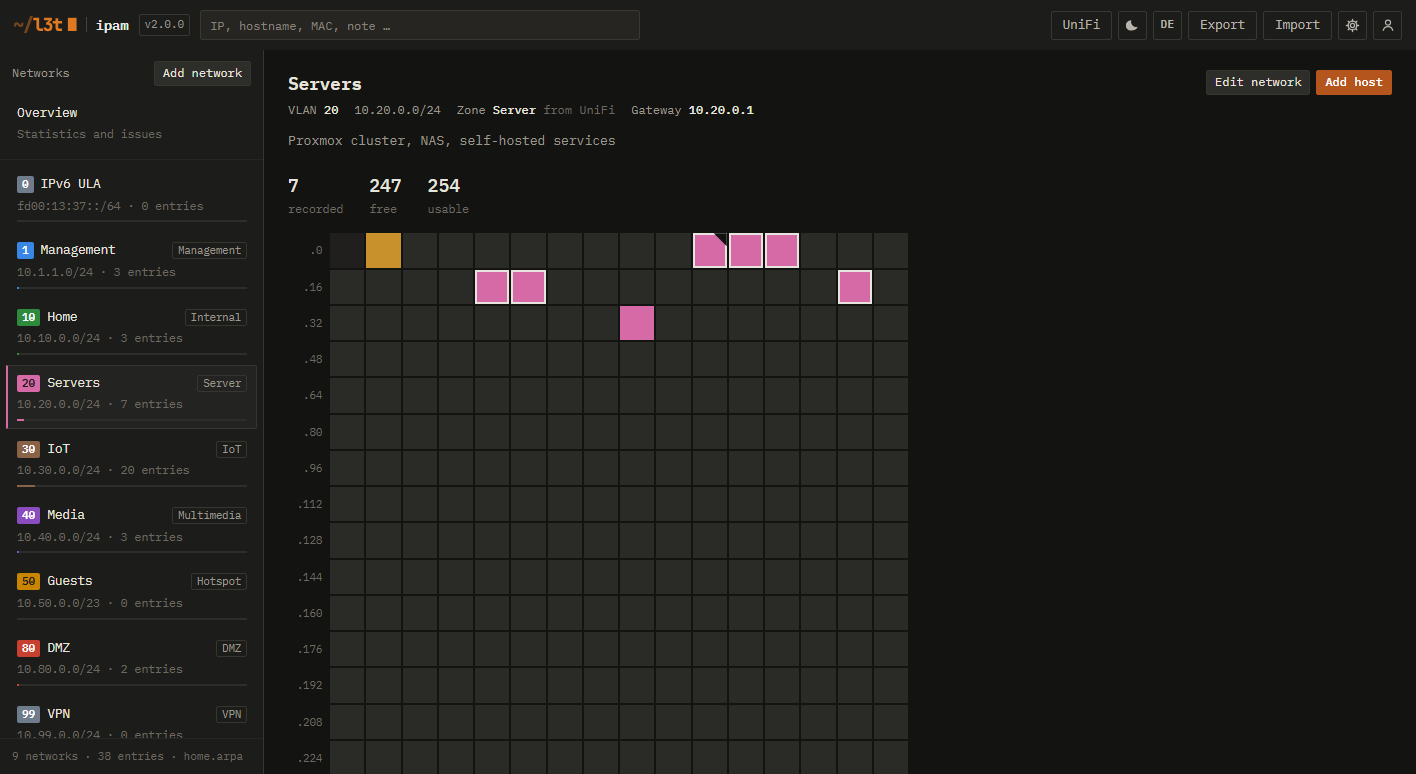
Belegungsraster
Jede Adresse eines Subnetzes als Zelle: statisch, reserviert, DHCP-Lease, Gateway, frei. Ein Klick auf eine freie dokumentiert sie.
Selbst gehostetes IPAM fürs Homelab
L3T IPAM dokumentiert VLANs, Subnetze und Hosts — und gleicht sie mit deinem UniFi-Controller ab. Damit die Tabelle nie wieder lügt.
docker compose up -d
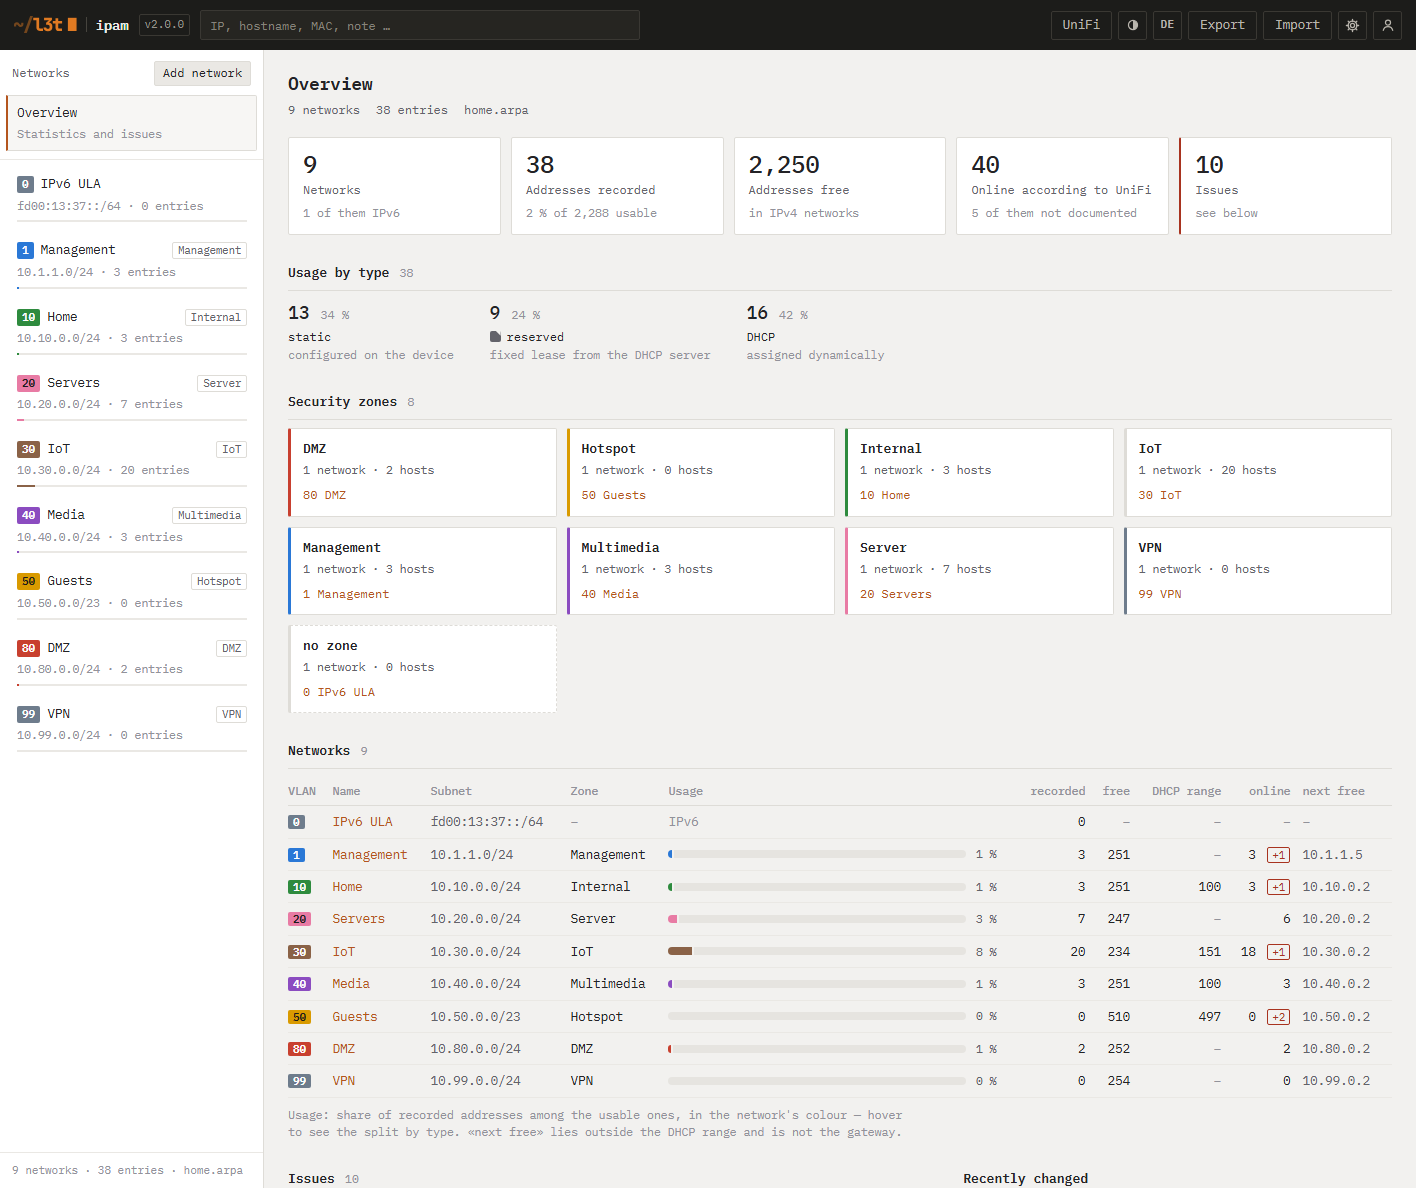
Für alle, die mehr VLANs als Zimmer haben — und wissen wollen, was darin steckt.
Jede Adresse eines Subnetzes als Zelle: statisch, reserviert, DHCP-Lease, Gateway, frei. Ein Klick auf eine freie dokumentiert sie.
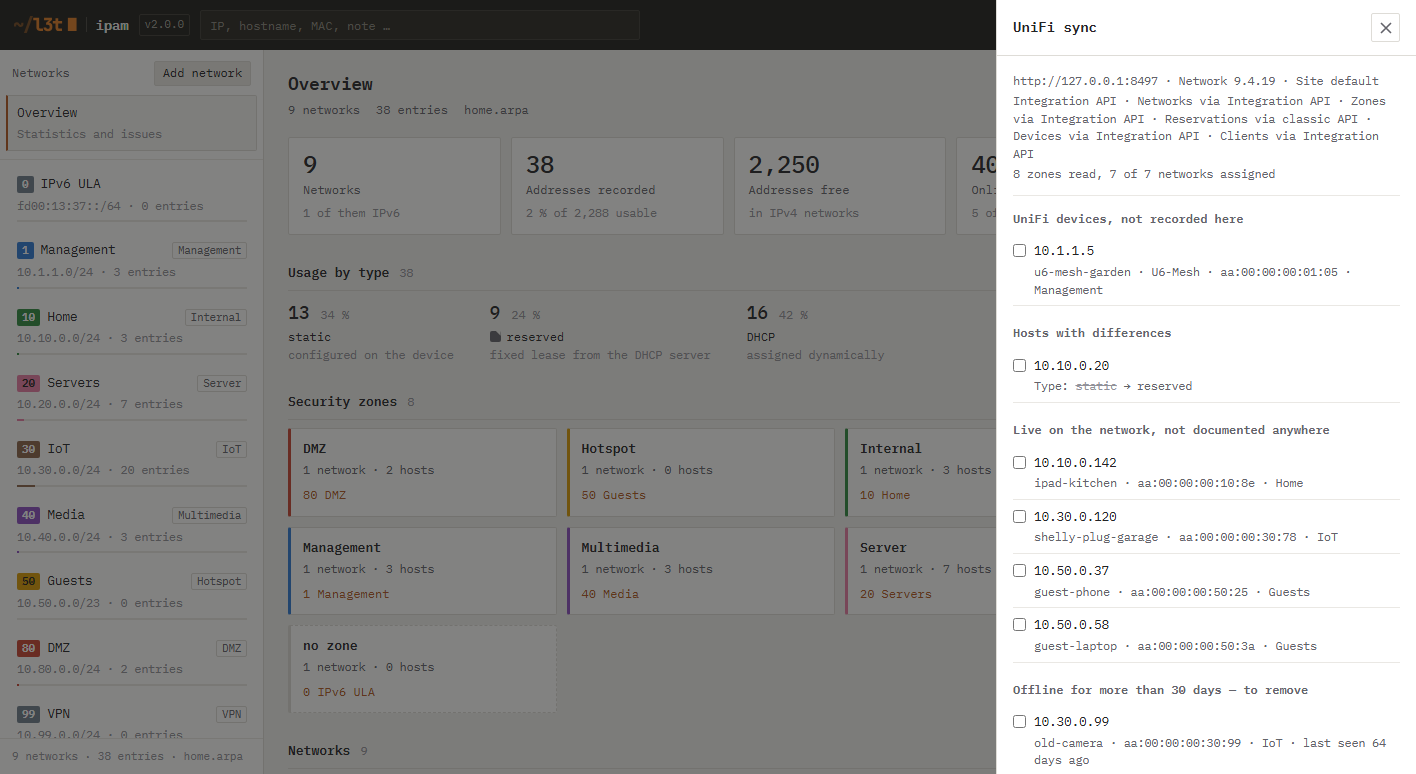
Netze, feste Reservierungen, Geräte, Clients und Firewall-Zonen — verglichen mit deiner Dokumentation. Jede Änderung gibst du frei.
Statische Adressen im DHCP-Bereich, doppelte MACs, überlappende Netze, Geräte, die seit Monaten weg sind.
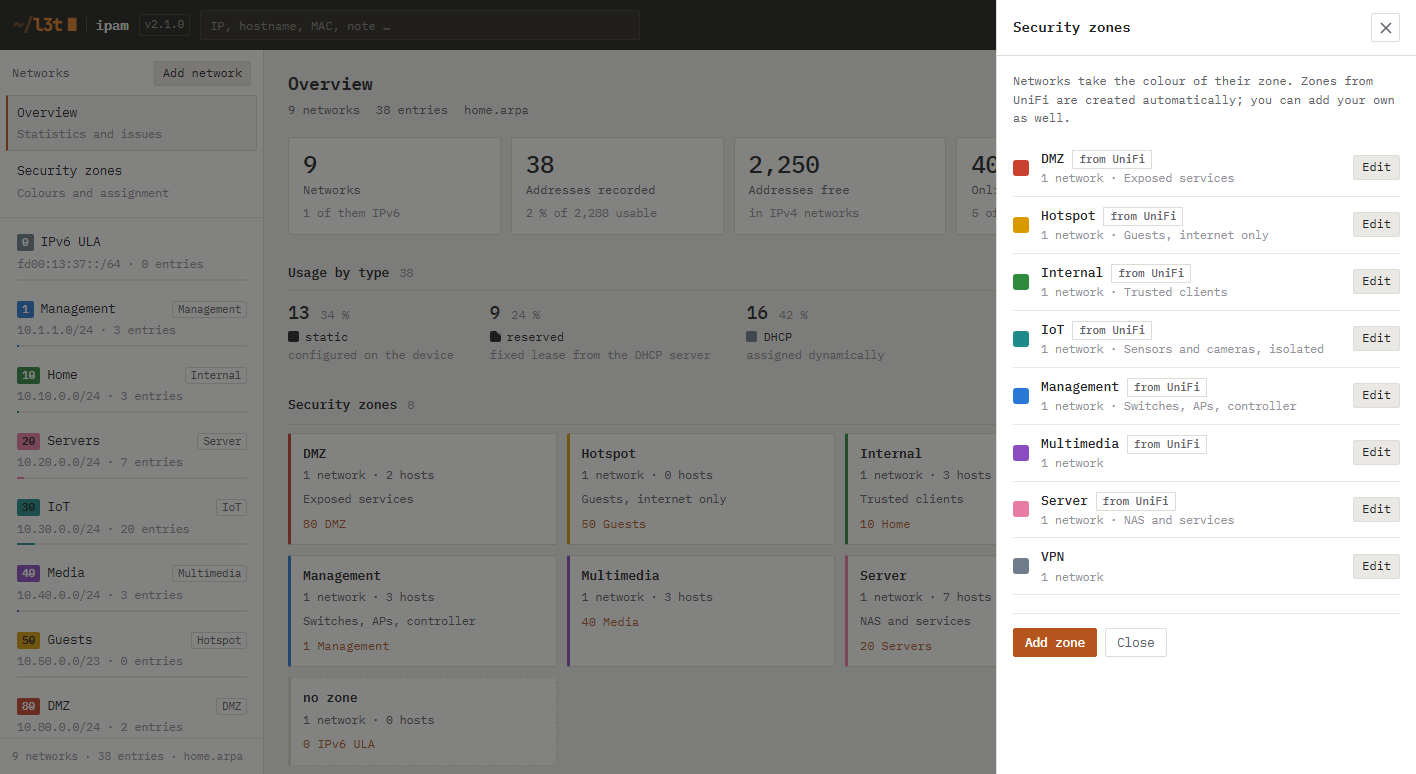
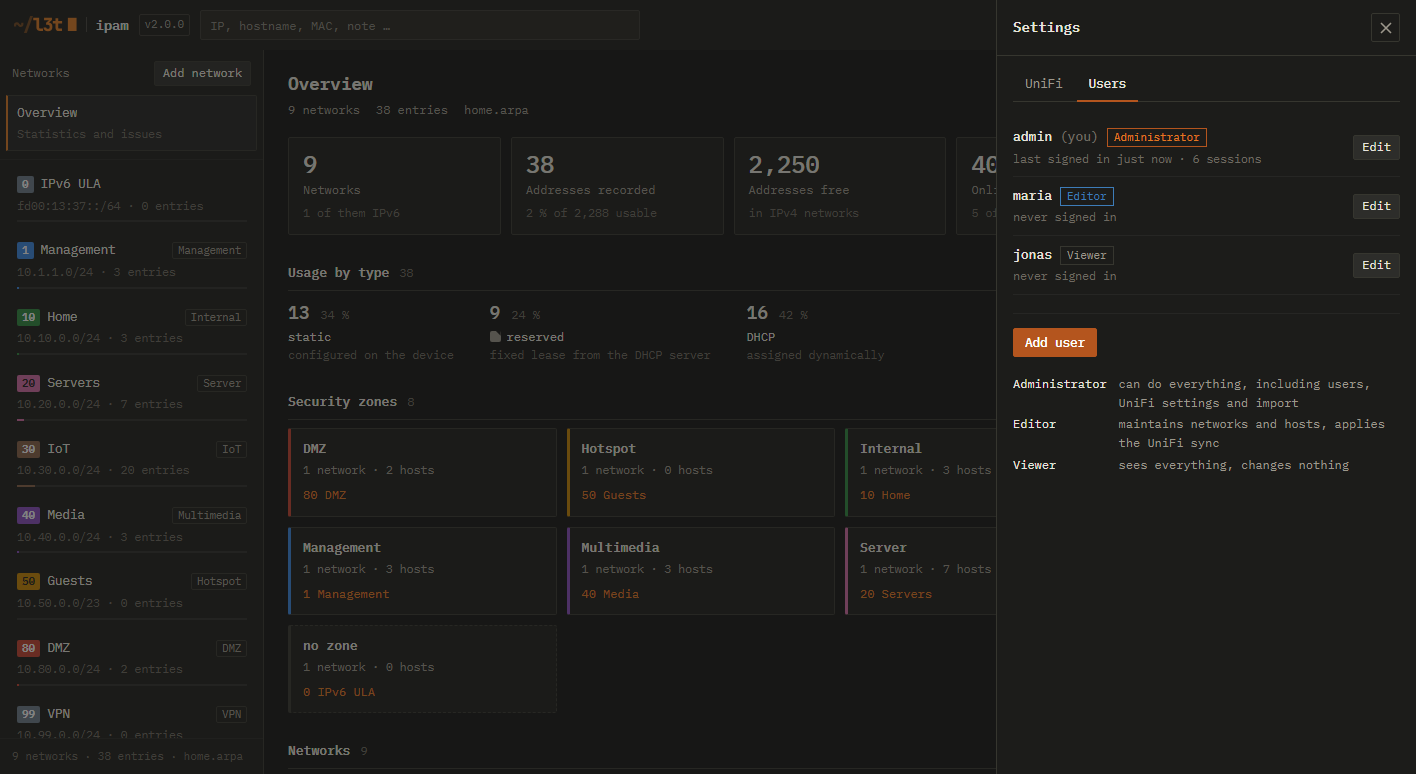
Zonen aus UniFi werden für dich angelegt, eigene auch. Pro Zone eine Farbe — jedes Netz trägt sie. Die DMZ ist rot. Das fällt auf.
Administrator, Bearbeiten, Lesen. Eigene Anmeldung — kein zusätzlicher Auth-Proxy davor nötig.
Geräte entfernen, die UniFi seit Wochen nicht gesehen hat — von Hand oder automatisch, mit Schutzregeln und Sicherung vorher.
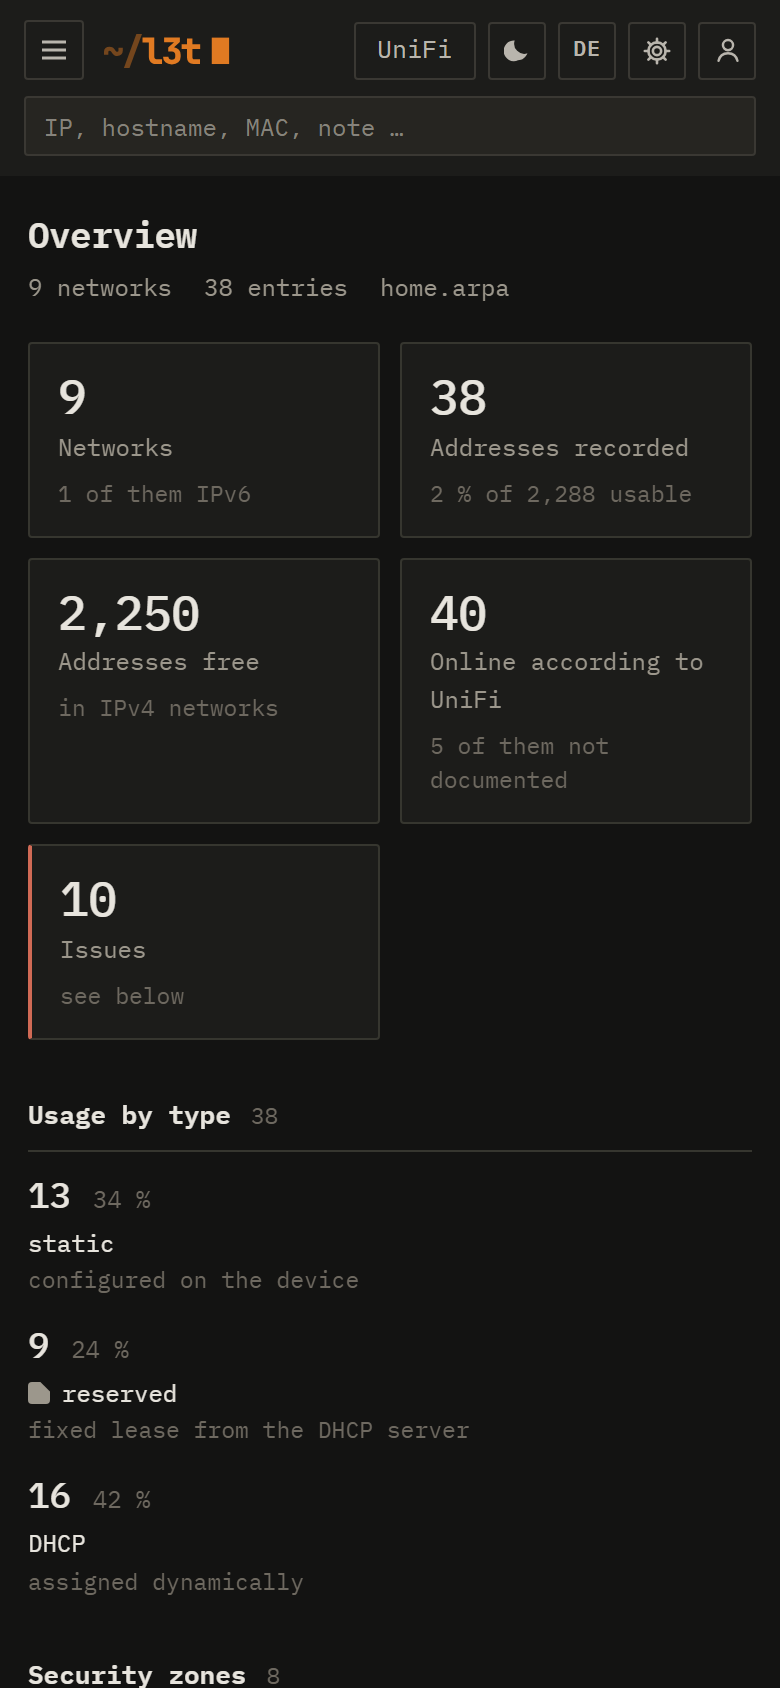
Die Farben folgen der Sicherheitszone des Netzes, die Formen zeigen den Rest — und mit UniFi siehst du, was online ist und was antwortet, ohne dokumentiert zu sein.
Funktioniert mit UniFi
L3T IPAM liest deinen UniFi-Controller über die offizielle Integration API und zeigt, was von der Dokumentation abweicht — neue Geräte, geänderte MACs, veraltete Reservierungen. Übernommen wird erst, wenn du es sagst.
Netze tragen die Farbe ihrer Sicherheitszone — überall: Seitenleiste, Raster, Übersicht. Immer beschriftet — die Farbe ist nie das einzige Merkmal.
Gebaut für den Betrieb hinter einem Cloudflare-Tunnel oder Reverse Proxy — mit eigener Anmeldung, ohne zusätzliche Schicht davor.
Jeder Docker-Host geht: Linux, Unraid, Proxmox, ein Raspberry Pi — oder eine Synology.
services:
  l3t-ipam:
    image: ghcr.io/l3t-io/ipam:2
    container_name: l3t-ipam
    restart: unless-stopped
    ports:
      - "8080:8080"
    volumes:
      - ./data:/data
    environment:
      PUID: "1000"
      PGID: "1000"
      IPAM_DOMAIN: home.arpa
docker compose up -ddocker compose logs l3t-ipamFür die Synology gibt es eine Schritt-für-Schritt-Anleitung im Repository. Die Daten liegen als lesbares JSON in ./data, mit Tagessicherungen.
Keine Bezahlversion, kein Tracking, kein Konto. Wenn dir L3T IPAM einen Abend spart, hält ein Kaffee das Projekt am Laufen.